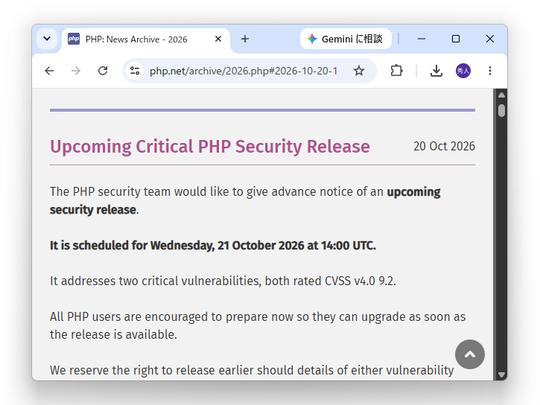
スクリプト言語「PHP」のセキュリティチームは10月20日(協定世界時)、「PHP」で重大なセキュリティリリースを行うと事前告知した。 リリースは10月21日14時(協定世界時、日本時間では同日23時)に予定されている。 このセキュリティアップデートでは、2件の“致命的”(Critical)な脆弱性に対処するとのこと。 「CVSS4.0」の基本値はいずれも『9.2』と評価されている。 脆弱性の詳細、影響を受けるバージョン、修正済みのバージョンは、リリースと同時に公開される予定だ。 また、いずれかの脆弱性の詳細が公になったり、実際に悪用されている証拠が見つかったりした場合は、予定より早くリリースする可能性があるという。 GMO Flatt Securityによると、発見に関与したとみられる研究者の投稿でこの脆弱性は「php2shell」と呼ばれている。 同社はCVE番号を「CVE-2026-109618」「CVE-2026-109619」としており、外部から任意のコードを実行(RCE)されるメモリ破損系の脆弱性とみられるという。 研究者の投稿によれば、「mod_php」「PHP-FPM」や「WordPress」「Laravel」「Symfony」など、さまざまな構成で攻撃が再現するようだ。 同社は、独自調査で確認した問題と「php2shell」が一致するのであれば、「Session Upload Progress」機能(ext/session)に関わるものとみている。 この機能は既定で有効なため、同社は影響が広範に及ぶ可能性があると指摘している。 パッチ公開前の緩和策としては、「php.ini」で「session.upload_progress.enabled=0」を設定して同機能を無効化することが挙げられている。 ただし、この緩和策が確実に効果があるとは断言できない(同社は今回の脆弱性の開示調整には関与しておらず、この内容が不正確である可能性もある)。 同社はそのほかにも、パッチ公開前に以下の準備を進めるよう呼びかけている。 ・PHPを利用している自社システムの洗い出し ・PHPのアップデート手順と、アップデート後のアプリの動作検証手順の確認 ・PHPの設定変更手順の確認と、その手順が機能するかの検証 ・サーバーの停止なども見据えた、関係各所への連絡とフローの再確認 ・サーバー内のデータや、サーバーが持つ権限(クラウドのIAMロールなど)の最小化 ・ログ設定の見直し 「PHP」を利用している場合は、修正版が公開され次第すぐにアップグレードできるよう、今のうちから準備しておきたい。