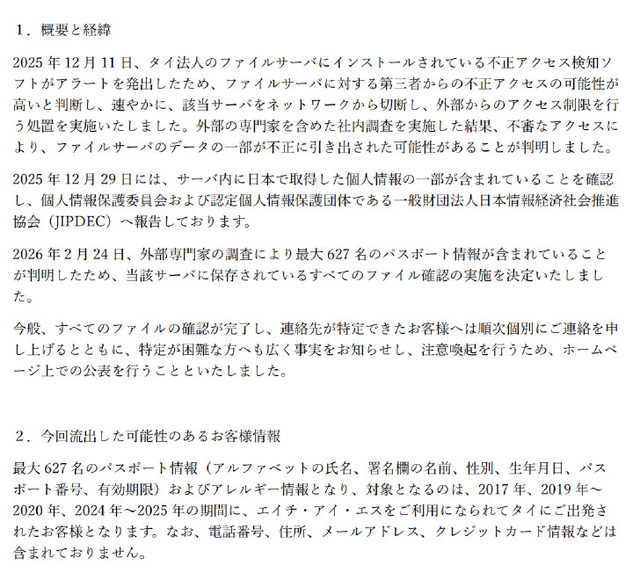
エイチ・アイ・エス(HIS)は10月7日、タイ現地法人「H.I.S.TOURS CO. ,LTD.」 のファイルサーバが2025年11月に不正アクセスを受け、日本で取得した個人情報の一部・最大627人分のパスポート情報などが流出した可能性があると発表した。 流出した可能性があるのは、2017年と1920年、2425年にHISを利用してタイへ出発した顧客の情報。 パスポートのアルファベットの氏名、署名欄の名前、性別、生年月日、パスポート番号、有効期限と、アレルギー情報が含まれていたという。 電話番号、住所、メールアドレス、クレジットカード情報などは含まれていない。 2025年12月11日、ファイルサーバの不正アクセス検知ソフトがアラートを出したため、サーバをネットワークから切り離して外部からのアクセスを制限。 外部の専門家を含めた調査で、ファイルサーバのデータの一部が不正に引き出された可能性があることが分かった。 12月29日、サーバに日本で取得した個人情報の一部が含まれていることを確認。 2026年2月24日、外部専門家の調査で最大627人分のパスポート情報が含まれていると判明し、サーバに保存したすべてのファイルを確認することにした。 だが、サーバに会計上の記録など個人情報と関係のないデータが大量に混ざり、ファイル形式や保存状態もさまざまだったため、機械的に処理・検索できず、手作業を含めて一つひとつのデータを精査・照合する必要があったため、調査に時間がかかったという。 連絡先が分かった顧客には順次個別に連絡する。 連絡先の特定が難しい人にも知らせるため、自社サイトで公表した。 「個人情報が悪用されるなどした場合は、HISが適切な措置を講じる」としている。