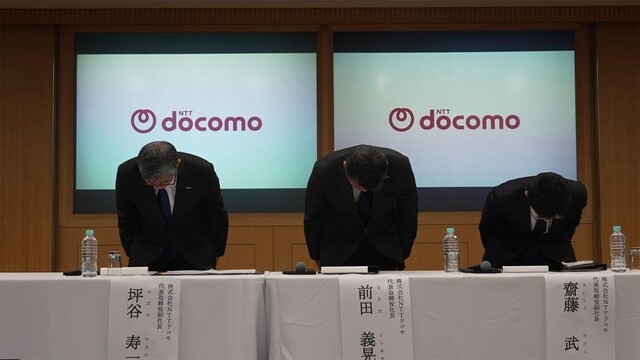
NTTドコモは11月6日19時から緊急会見を実施。 外部からの不正アクセスにより、最大29万4839回線分の顧客情報が流出したと発表した。 内訳は個人が20万4157件、法人が9万682件で、すでに解約した顧客も含まれるという(11月6日時点)。 6日の会見に登壇した前田義晃社長は「多大なご迷惑とご心配をおかけしたことを心よりお詫び申し上げます」と謝罪した。 同社は「ドコモオンラインショップ」と加入者向けのポータルサイト「My docomo」を停止。 オンラインプラン「ahamo」の新規受付サイトも予防的に停止し、安全性を確認した上で再開する方針だ。 今後、個人・法人の顧客への見舞金の支払いも検討している。 流出した情報の内容と、発覚からの経緯、今後の対応をまとめる。 NTTドコモによると、流出したのは氏名や生年月日、住所、電話番号、メールアドレス、本人確認書類の番号、携帯電話の契約情報や料金プランなどだ。 一部の顧客については、法定代理人や勤務先の情報、料金の支払いなどに必要な金融機関名や口座番号なども含まれる。 本人確認書類について、同社は番号が流出した一方、書類の種類が直接分かる情報は出ていないと説明。 どの種類の書類の番号が含まれるかについては回答を控えた。 ただし、マイナンバーは画像もデータも保存しておらず、流出対象外だという。 クレジットカード番号についても、番号をマスキングしているため流出していないと説明した。 なお、一部の顧客に関する情報の対象件数は項目ごとに異なり、NTTドコモは具体的な内訳を公表していない。 事の発端は、11月4日午前10時30分ごろ。 同社は大量アクセスのアラートを検知した。 アラートの確認後、海外のIPアドレスを遮断したものの効果がなく、午後4時20分にMy docomoを一時停止。 攻撃経路を遮断してアラートの停止を確認した後、同日午後8時32分に一時再開した。 しかし再開後、4日午後11時16分に不正アクセスの可能性を検知。 翌5日午前1時5分にMy docomoとドコモオンラインショップを停止し、5日午前2時10分に顧客情報の流出を確認した。 同社は会見で、情報の流出は4日午後6時10分に特定の攻撃経路を遮断したことで止まったと説明している。 攻撃者は、NTTドコモの複数のシステムが連動する仕組みを悪用し、顧客情報を機械的に検索・取得したという。 同社は既存の機能を想定外の組み合わせで利用した攻撃だと分析。 これまでの診断では攻撃経路を特定できていなかったと説明した。 一時再開の判断は既存のルールに基づいたとしつつ、同社は今後、判断のあり方を見直す考えも示した。 異常なアクセスを検知した段階で、サービスの継続と被害防止をどう両立するかが課題となる。 なお、11月5日に発生した「5G SA」(5G専用の設備を用いる通信方式)サービスの通信障害について、同社は今回の情報流出とは別の事象と説明。 通信障害に不正アクセスの形跡やサイバー攻撃を示す事象はないとしている。