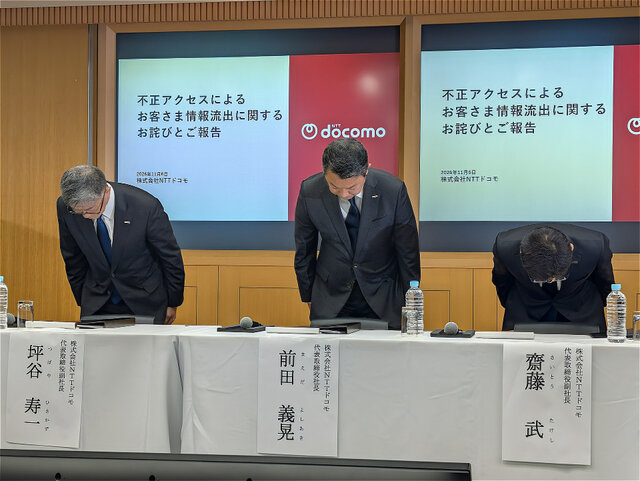
NTTドコモは6日夜、記者説明会を開催し、4日に発生した不正アクセスの概要をあらためて発表した。 あわせて、対象となるユーザーへの見舞金の支払いを検討していることも明らかにした。 ■流出の概要 11月4日10時30分頃、大量アクセスのアラートを検知して発覚した。 外部の攻撃者がインターネットから不正にアクセスし、複数のシステムが連動する仕組みを悪用して機械的に顧客情報を検索・取得した。 影響を受けたユーザーは最大29万4839件(個人20万4157件、法人9万682件)にのぼる。 氏名、生年月日、住所、連絡先、本人確認書類の番号、契約内容などが流出した。 一部のユーザーについては、金融機関の口座情報や勤務先情報なども含まれる。 ■対応とお見舞金の検討 ドコモは不正アクセス判明後、「ドコモオンラインショップ」および「My docomo」を停止し、外部から情報を取得できないよう攻撃経路を遮断した。 不正アクセスは確認されていないものの、「ahamo」新規受付サイトも予防的措置として11月6日18時から停止している。 安全性を高めるシステム改修を施し、確認がとれ次第各サイトを再開する。 対象の個人ユーザーには11月6日からSMSで案内を送付しており、法人ユーザーにも順次案内を実施する。 個人・法人のユーザーへのお見舞金の支払いに向けて検討を進めており、詳細は別途案内される。 専用の問い合わせ窓口(0120-451-360)も開設された。