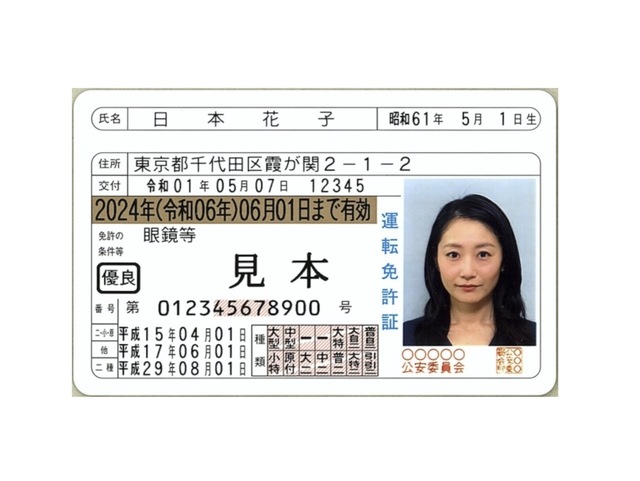
金融庁は10月9日、金融機関などに対し、非対面の本人確認を、書類の画像を送る方法から書類のICチップ情報を読み取る方法へ、できるだけ早く切り替えるよう求めた。 インターネット上の顧客向けサービスや業務システムへの不正アクセスが相次ぎ、運転免許証などの画像を含む顧客情報が漏えいしていることを受けた対応だ。 あわせて、サイバーセキュリティ対策の点検も求めた。 犯罪収益移転防止法施行規則の改正により、2027年4月1日に本人確認書類の画像を送信して本人確認を行う方法が廃止され、ICチップ情報の読み取りに原則一本化される。 金融庁はICチップの読み取りを「不正対策として極めて効果が高い」として、施行日を待たずに移行するよう求めた。 切り替えまでの間は、画像の確認を徹底するよう求めた。 現在、本人確認書類の画像を使う方法では、法令に基づき、書類の厚みが分かる画像や本人の顔写真なども確認している。 ただ、なりすましの手口が巧妙化しているため、送られてきた書類の画像や顔写真に不自然な点がないか、改めて確認するよう促した。 サイバーセキュリティ対策については、内閣官房国家サイバー統括室が同日に公表した注意喚起を踏まえ、点検するよう求めた。 今後明らかになる攻撃の原因や手口も、点検に反映するよう促した。 点検の対象には、委託先などに関するリスク管理や、不正アクセスや情報漏えいが起きた場合の対応体制も含む。 不十分な点があれば、リスクに応じて速やかに必要な措置を講じるよう求めている。 金融庁は、経営陣が主導し、各社の規模や特性に応じた対策を続けることが重要だとしている。 「金融分野におけるサイバーセキュリティに関するガイドライン」や、高度なAIによる脅威の変化を踏まえた短期的な対応の要請に沿って取り組むよう促した。